Agents in Microsoft 365 entstehen mit drei Werkzeugen: Agent Builder, Copilot Studio und Foundry. Microsoft unterscheidet dabei drei Modelle, wer das Risiko trägt: die Plattform, der Administrator oder die Organisation. Diese Unterscheidung zieht sich durch alle vier Teile.
Ich schreibe aus Sicht eines Betreibers in regulierten Umgebungen (KRITIS, NIS2), meist mit mehreren Tenants und einem IT-Dienstleister. Deshalb stelle ich in jedem Teil auch eine Frage, die Microsoft nicht stellt: Wie teilt sich die Verantwortung zwischen Kunde und Dienstleister auf?
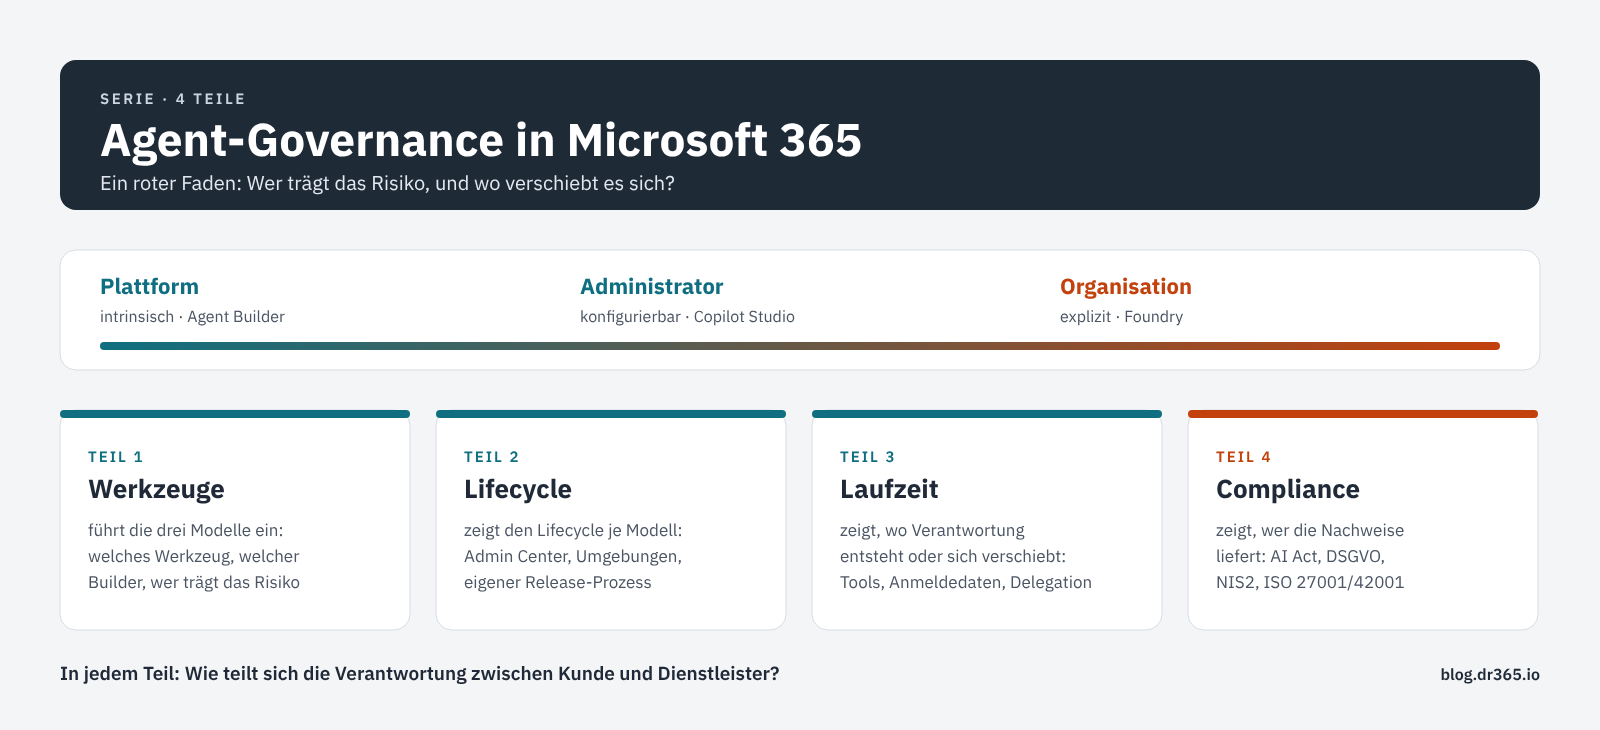
Teil 1
Agent Builder, Copilot Studio oder Foundry: Wer trägt das Risiko?
Welches Werkzeug passt zu welchem Builder, und wer trägt jeweils das Risiko: Plattform, Administrator oder Organisation?
Teil 2
Agent Lifecycle: Wie viel Governance braucht ein Copilot-Agent?
Wie viel Lifecycle braucht ein Agent, und wie sieht er je Plattform aus?
Teil 3
Agent-Governance zur Laufzeit: Mit wessen Rechten handelt ein delegierter Agent?
Mit wessen Rechten handelt ein Agent zur Laufzeit, und wo verschiebt sich dabei die Verantwortung?
Teil 4
AI Act, DSGVO, NIS2, ISO: Welche Kontrollen für Agents in Microsoft 365 mehrfach zählen
Wer muss welche Nachweise liefern, und wie viel davon liefert Microsoft 365?