In derselben Woche kommen drei Anfragen. Die Personalabteilung möchte einen Agent, der Fragen zur Reisekostenrichtlinie beantwortet. Der Service Desk möchte einen Agent, der Tickets im ITSM-Werkzeug anlegt. Die Rechtsabteilung möchte einen Agent, der Lieferantenverträge mit einer Klauselbibliothek abgleicht und Abweichungen markiert. Alle drei heißen „Agent“, und in den meisten Tenants könnte dieselbe Person alle drei an einem Nachmittag bauen.
Die Governance-Fragen dahinter unterscheiden sich stark, und viele davon beantwortet schon die Wahl des Werkzeugs, bevor jemand eine Richtlinie schreibt. Deshalb beginnt diese Serie hier, noch vor Lifecycle, Laufzeitkontrollen und Compliance. Microsoft hat kürzlich beschrieben, wie es im eigenen Tenant Mitarbeitende beim Bau von Agents unterstützt (Microsoft Inside Track). Ich nehme diesen Leitfaden als Ausgangspunkt, schaue aber aus einer anderen Rolle darauf: als Betreiber in einer regulierten Umgebung, meist mit mehreren Tenants und einem IT-Dienstleister.
Drei Werkzeuge, drei Arten von Buildern
Agent Builder in Microsoft 365 Copilot richtet sich an Wissensarbeiter. Die Agents beantworten Fragen aus Inhalten, auf die der Benutzer ohnehin zugreifen kann: SharePoint, OneDrive, E-Mail, Teams-Nachrichten, Copilot-Connectoren, Dataverse oder das Web. Code Interpreter und Bilderzeugung sind eingebaut, „nur Abruf“ trifft es also nicht ganz. Externe Dienste aufrufen kann Agent Builder dagegen nicht. Aktionen, Connectoren und Workflows fehlen, dafür verweist Microsoft auf das Kopieren nach Copilot Studio (Microsoft Learn).
Copilot Studio ist das Werkzeug für Maker, von geschulten Fachanwendern bis zu Power-Platform-Entwicklern. Agents erreichen über Connectoren andere Systeme, führen Agent Flows mit Genehmigungen aus, reagieren als autonome Agents auf Trigger und rufen andere Agents auf. Gesteuert wird über Umgebungen der Power Platform: Datenrichtlinien, getrennte Entwicklungs-, Test- und Produktionsumgebungen und eine Admin-Freigabe, bevor ein Agent für die ganze Organisation veröffentlicht wird (Microsoft Learn).
Microsoft Foundry und das Microsoft 365 Agents Toolkit sind für Entwickler gedacht. In Foundry wählt das Team das Modell, schreibt die Orchestrierung selbst und betreibt den Agent als gehosteten Code mit eigener Entra-Identität (Microsoft Learn). Mit dem Agents Toolkit in Visual Studio Code entstehen sowohl deklarative Agents, die wie Agent-Builder-Agents den Copilot-Orchestrator nutzen, als auch Custom Engine Agents mit eigener Orchestrierung (Microsoft Learn). Wer das Risiko trägt, hängt deshalb an der Architektur und nicht am Werkzeug allein.
Wer trägt das Risiko?
Microsoft ordnet die drei Werkzeuge danach, wer das Risiko trägt. Beim Agent Builder ist die Governance intrinsisch: Die Plattform trägt das Risiko, weil der Agent innerhalb der bestehenden Grenzen von Microsoft 365 bleibt. Bei Copilot Studio ist sie konfigurierbar: Der Administrator trägt das Risiko, weil Connectoren, Flows und Datenflüsse Regeln brauchen. Bei Foundry ist sie explizit: Die Organisation trägt das Risiko, weil sie über Modell, Orchestrierung und Architektur entscheidet.
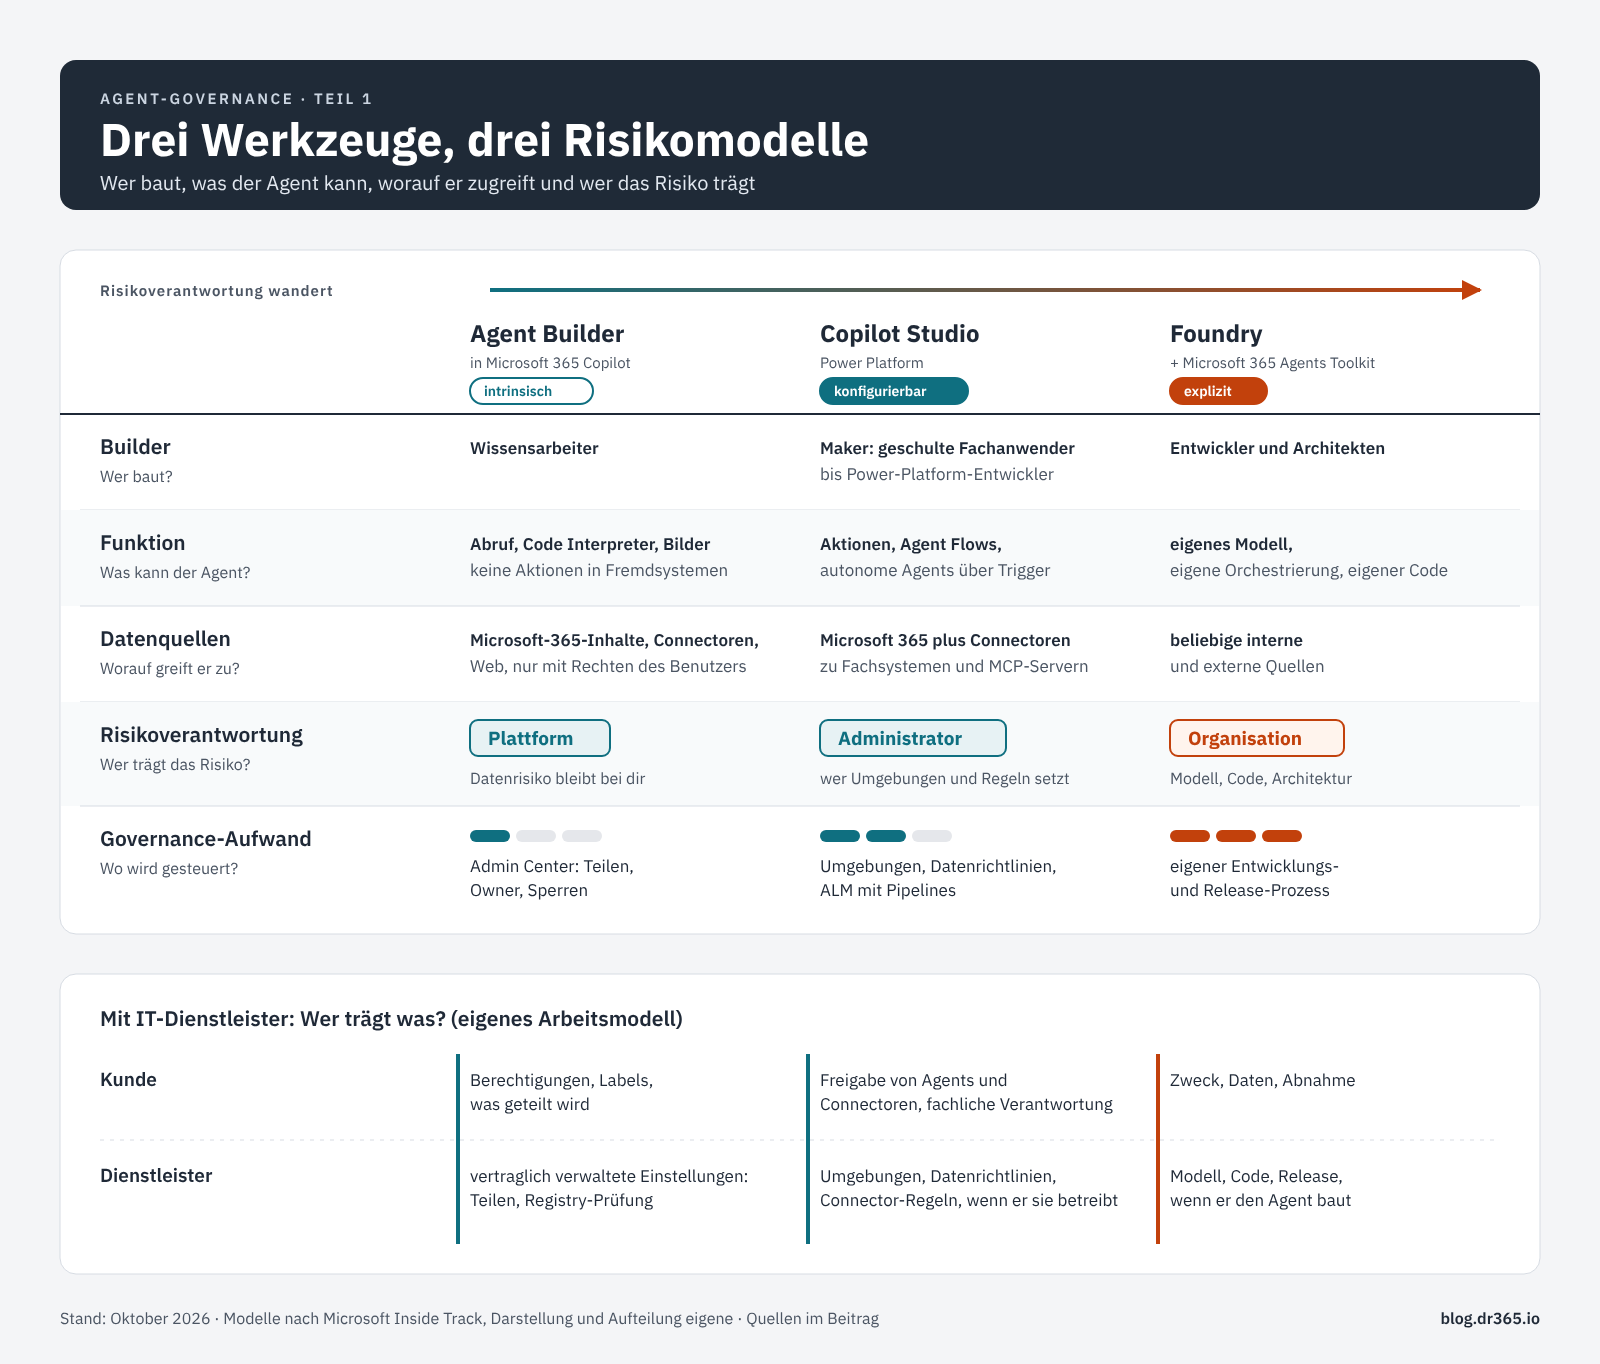
Die Unterscheidung finde ich hilfreich, beim ersten Modell aber mit einer Einschränkung. „Die Plattform trägt das Risiko“ beschreibt die technische Grenze. Agent Builder vergibt keine neuen Rechte und nutzt nur Inhalte, die der Benutzer ohnehin sieht (Microsoft Learn). Das Datenrisiko bleibt bei dir: Ein Agent auf einer übermäßig geteilten SharePoint-Site macht das Oversharing nur leichter auffindbar. Dazu kommt, dass standardmäßig jeder Benutzer Agent-Builder-Agents mit der ganzen Organisation teilen darf, und beim Teilen eines Agents können die zugrunde liegenden SharePoint-Dateien gleich mitgeteilt werden (Microsoft Learn). Die Plattform zieht die Grenzen. Ob die Daten darin in Ordnung sind, bleibt deine Aufgabe.
Microsofts Zonenmodell für die Governance in Copilot Studio folgt derselben Linie: Zone 1 für Agent Builder und SharePoint-Agents mit reinem Lesezugriff, Zone 2 für Copilot Studio, Zone 3 für die professionelle Entwicklung mit Foundry und Copilot Studio (Microsoft Learn). Auf diesen Zonen baut Teil 2 auf.
Fragen, bevor jemand baut
Microsofts Leitfaden nennt Fragen, die sich Builder stellen sollen. Ich arbeite mit einer leicht veränderten Liste, weil Betreiber eine zusätzliche Frage brauchen:
- Ziel: Was soll der Agent leisten, und woran merkst du, dass er es tut?
- Daten: Welche Quellen braucht er, und sind das persönliche, Team- oder Unternehmensdaten? Die Klassifizierung zählt genauso wie der Ablageort.
- Arbeitsweise: Soll er Informationen abrufen, in anderen Systemen handeln oder selbstständig laufen? Abruf passt zum Agent Builder. Aktionen führen spätestens zu Copilot Studio. Bei autonomen Agents ohne angemeldeten Benutzer verlagert sich der größte Teil des Risikos in die Konfiguration.
- Reichweite: Ein Agent für fünf Kollegen und einer im Katalog der Organisation sind zwei verschiedene Produkte.
- Betrieb: Wer betreibt den Agent nach dem Go-live, und in welchem Tenant? Diese Frage fehlt nach meiner Erfahrung am häufigsten. Sie entscheidet, wer Wissensquellen aktuell hält, Berechtigungen prüft und den Agent abschaltet.
Die Sicht des Betreibers
Microsoft beschreibt einen einzelnen, sehr großen Tenant mit eigenem CISO-Office, einem internen Portal für Builder und einem Team, das die Hürden für Maker misst. Nach Microsofts Angaben stieg die Zahl der monatlich aktiven Maker von etwa 2.000 auf 20.000, rund 150.000 persönliche Entwicklungsumgebungen stehen unter Governance, und die gemessenen Hürden für Maker sanken von etwa 50 auf 5 Prozent (Microsoft Inside Track). Das sind Zahlen aus Microsofts eigenem Tenant. Als Maßstab für einen Versorger mit 3.000 Beschäftigten würde ich sie nicht nehmen.
In regulierten Umgebungen mit Dienstleister ändern sich drei Dinge.
Der Administrator arbeitet oft für jemand anderen
Dienstleister halten Admin-Rollen im Kunden-Tenant meist über GDAP, auf einzelne Rollen beschränkt und befristet. Microsoft bietet inzwischen eine Verwaltung von Agents über mehrere Tenants im Microsoft 365 Admin Center an, derzeit als Preview. Mit der Rolle AI Administrator kann ein Dienstleister Agents in allen verwalteten Tenants an einer Stelle einsehen, installieren und blockieren. Risikosignale und Aktivitätsdaten setzen Agent-365-Lizenzen voraus (Microsoft Learn). Das hilft im Alltag und macht eine Frage dringlicher: Wenn im konfigurierbaren Modell „der Administrator“ das Risiko trägt, welcher Administrator ist dann gemeint?
Die drei Modelle teilen sich zwischen Kunde und Dienstleister auf
Mein Arbeitsmodell, nicht Microsofts:
| Modell | Kunde | Dienstleister |
|---|---|---|
| Intrinsisch (Agent Builder) | Datenrisiko: Berechtigungen, Labels, was geteilt wird | Die Einstellungen, die er vertraglich verwaltet, etwa Teilen und Registry-Prüfung |
| Konfigurierbar (Copilot Studio) | Freigabe von Agents und Connectoren, fachliche Verantwortung | Umgebungen, Datenrichtlinien und Connector-Regeln, wenn er sie entwirft und betreibt |
| Explizit (Foundry) | Zweck, Daten und Abnahme | Modell, Code und Release-Prozess, wenn er den Agent baut |
In der mittleren Zeile sind Verträge meist ungenau. In die Leistungsbeschreibung gehört, wer die Datenrichtlinien pflegt und wie schnell eine Anfrage zum Sperren eines Agents umgesetzt wird. Die letzte Zeile hat eine regulatorische Seite: Ein Dienstleister, der für einen Kunden einen Agent baut, kann je nach Zweck und Namensgebung nach dem AI Act in die Anbieterrolle rutschen. Darum geht es in Teil 4.
Shadow AI wiegt anders
Microsoft argumentiert, dass zu viel Kontrolle das Risiko nicht beseitigt, sondern Builder zu nicht genehmigten Werkzeugen treibt und dabei Produktivität und Transparenz kostet. Dem Mechanismus stimme ich zu. In regulierten Umgebungen ziehe ich die Grenze aber nach der Funktion statt nach dem Werkzeug. Zone 1 darf offen bleiben: Agent-Builder-Agents auf Inhalten, die die Leute ohnehin lesen dürfen, und org-weites Teilen nur für eine festgelegte Gruppe. Die harte Grenze gehört dorthin, wo ein Agent in anderen Systemen handelt oder ohne angemeldeten Benutzer läuft. Ein Argument wiegt unter NIS2 außerdem schwerer als bei Microsoft: Ein Agent, den niemand registriert hat, fehlt im Inventar der IT-Systeme, und genau danach fragen Prüfer.
Fünf Dinge, die du morgen prüfen kannst
- Prüfe, wer Agent-Builder-Agents mit der ganzen Organisation teilen darf. Hat niemand etwas geändert, sind das alle.
- Filtere die Agent Registry nach Plattform und zähle die Agents je Werkzeug. So siehst du, welches Risikomodell in deinem Tenant überwiegt.
- Halte für jeden Kunden-Tenant fest, wer die Rollen AI Administrator und Power Platform Administrator hat, der Kunde oder der Dienstleister.
- Nimm die Frage nach dem Betrieb (wer, in welchem Tenant) in dein Antragsformular für Agents auf.
- Prüfe, ob deine Agent-365-Lizenzen die Tenants abdecken, in denen du Risikosignale brauchst. Ohne sie zeigt die Registry das Inventar, aber keine Risiken (Microsoft Learn).
Wie die Serie weitergeht
- Teil 2, Lifecycle: Wie viel Lifecycle ein Agent braucht und wie er sich zwischen Admin Center, Umgebungen in Copilot Studio und einem Release-Prozess in Foundry unterscheidet (Teil 2).
- Teil 3, Laufzeit: Mit wessen Rechten ein Agent handelt, wenn er Tools und andere Agents aufruft, und wo sich dabei die Verantwortung verschiebt (Teil 3).
- Teil 4, Compliance: Wer unter AI Act, DSGVO, NIS2 und ISO 27001/42001 welche Nachweise liefern muss und wie viel davon aus Microsoft 365 kommt (Teil 4).
Quellen
- Microsoft Inside Track: Our Customer Zero guide to enabling agent creation across Microsoft 365 Copilot, Copilot Studio, and Foundry (Alex Fleck, 8. Oktober 2026)
- Microsoft Learn: Agent Builder oder Copilot Studio für den Agent-Bau wählen
- Microsoft Learn: Agents in Agent Builder erstellen
- Microsoft Learn: Agents aus Agent Builder teilen und verwalten
- Microsoft Learn: Agents in Microsoft Foundry
- Microsoft Learn: Custom Engine Agents für Microsoft 365
- Microsoft Learn: Zoned Governance in Copilot Studio
- Microsoft Learn: Agents über mehrere Tenants im Microsoft 365 Admin Center verwalten (Preview)
- Microsoft Learn: Agent Registry im Microsoft 365 Admin Center